Proteger datos de clientes en un parque infantil
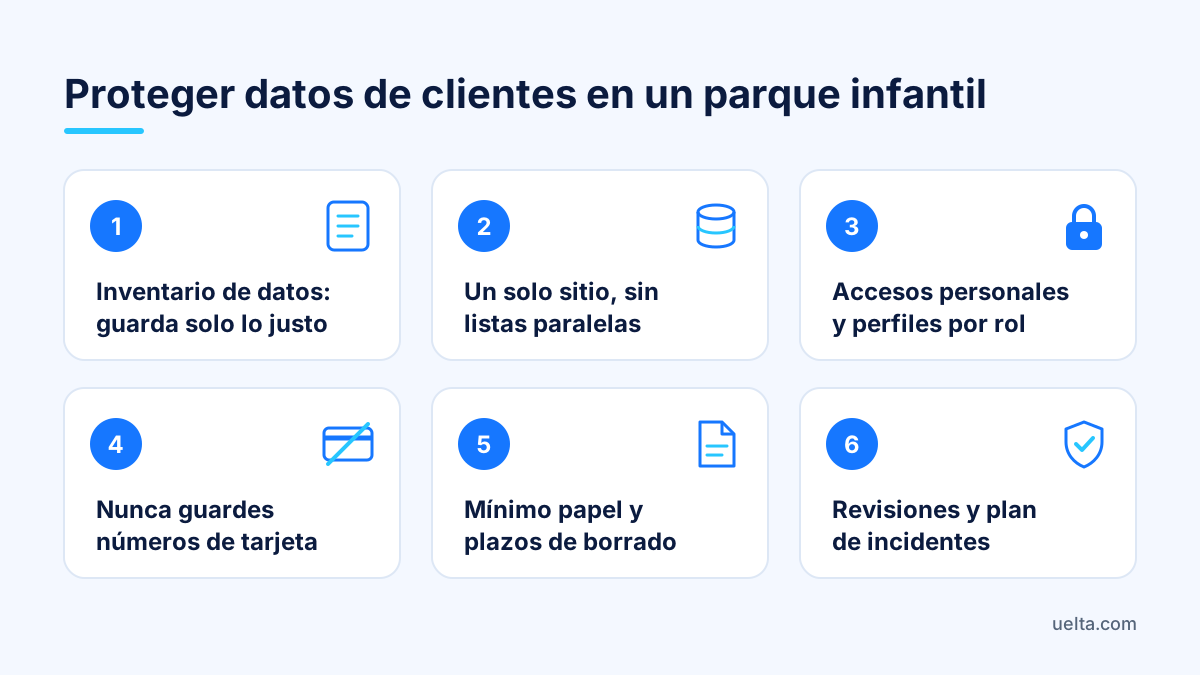
Proteger los datos de los clientes en tu parque infantil consiste en saber qué datos guardas de cada familia, limitar quién puede verlos, no tocar nunca los números de tarjeta y revisar con regularidad las copias y los accesos. No necesitas un departamento de informática. Necesitas un inventario de datos, normas claras para el equipo y una rutina fija de control.
Por la recepción de un parque de bolas o de trampolines pasan cada día nombres de menores, teléfonos, firmas, alergias y pagos. Esta guía se centra en lo que puedes hacer en la operación diaria del centro.
Qué datos de las familias guardas (y cuáles sobran)
Empieza por un inventario honesto. Abre una hoja de cálculo y, en cada fila, apunta qué dato recoges, dónde se guarda, quién lo ve y para qué lo usas. En un centro de ocio infantil suelen salir estos grupos:
- Contacto del adulto que reserva: nombre, email y teléfono.
- Datos de menores: nombre, edad o fecha de nacimiento y, a veces, talla de calcetín.
- Alergias e intolerancias de los cumpleaños: son datos de salud y piden el máximo cuidado.
- Documentos firmados: responsabilidad, derechos de imagen y autorizaciones.
- Pagos: justificantes, devoluciones y cierres de caja.
- Datos del equipo: DNI, cuenta bancaria, contratos, nóminas y fichajes.
Después pregúntate en cada fila si de verdad lo necesitas. Si pides la fecha de nacimiento completa pero solo usas la edad para asignar la zona de juego, pide solo la edad. Si guardas fotocopias del DNI de los padres «por si acaso», deja de hacerlo. Un dato que no recoges es un dato que no puedes perder.
Cómo proteger los datos de los clientes en tu parque infantil: 7 pasos
- Un solo sitio para los datos. Elimina las listas paralelas en Excel, libretas y grupos de WhatsApp. Si un dato está en cinco sitios, tienes que protegerlo cinco veces.
- Informa al recoger. Cada formulario de reserva o de firma debe explicar quién trata los datos, para qué y cómo ejercer los derechos. Revisa el texto con tu asesor legal.
- Consentimientos separados. Aceptar las normas del parque no es lo mismo que aceptar emails comerciales o fotos en redes. Pide cada cosa por separado y guarda qué aceptó cada persona y cuándo.
- Accesos personales. Cada empleado entra con su usuario o su PIN. Nada de contraseñas compartidas en un pósit pegado al mostrador.
- El mínimo papel. La hoja del cumpleaños se imprime para la fiesta y se destruye al terminar. No se queda en la bandeja de recepción.
- Plazos de conservación. Decide cuánto tiempo guardas cada tipo de dato y bórralo cuando venza. Los plazos concretos dependen de tu caso, así que fíjalos con tu asesor.
- Plan de incidentes. Escribe en media página qué hacer si se pierde una tablet, un email llega a quien no debe o alguien entra donde no le corresponde. Apunta a quién avisar, qué contraseñas cambiar y qué dejar por escrito. El RGPD da 72 horas para notificar ciertas brechas a la autoridad, así que conviene tenerlo listo antes de necesitarlo.
Accesos y permisos: quién ve qué en tu centro
Muchos sustos con datos no vienen de ataques sofisticados, sino de accesos mal repartidos. Un monitor de sala no necesita ver el historial de compras de los clientes, y quien está en caja no necesita ver las nóminas. Define tres o cuatro perfiles y da a cada persona solo lo que necesita para su trabajo:
- Recepción y caja: reservas del día, cobros y comprobación de firmas.
- Monitores y animadores: la hoja de su cumpleaños, con nombres, tallas y alergias.
- Encargado: clientes, devoluciones, informes y equipo de su centro.
- Dirección o gestoría: contratos, nóminas y datos laborales.
Y tres normas fijas:
- Quien deja la empresa pierde el acceso ese mismo día, no «cuando haya tiempo».
- La tablet del mostrador y la caja se bloquean al dejarlas, aunque sea un minuto.
- Los refuerzos de verano o de Navidad se revisan al acabar la campaña y se dan de baja si no siguen.
Pagos seguros: no guardes nunca datos de tarjeta
La regla más importante es también la más sencilla: tu centro no debe ver ni guardar números de tarjeta. En la venta online, el cliente teclea la tarjeta en la página segura de la pasarela de tu banco, no en un formulario tuyo. En el mostrador, se cobra con el datáfono.
Deja por escrito qué está prohibido, porque un sábado con cola acaba pasando, y con la mejor intención:
- Tomar la tarjeta por teléfono «para guardar el cumpleaños» y apuntarla en un papel.
- Aceptar por WhatsApp o email fotos de tarjetas o justificantes con los datos completos.
- Devolver el dinero a una cuenta distinta de la del pago original sin el visto bueno del encargado.
Si te reservan por teléfono, envía el enlace de tu tienda online para que pague el propio cliente. Y vigila las devoluciones: si la misma persona hace varias seguidas, merece la pena preguntar por qué.
Copias de seguridad y revisiones periódicas
Una copia de seguridad solo sirve si sabes que existe y qué recupera. Pregunta a tu proveedor de software cada cuánto copia los datos y dónde están sus servidores. Lo que queda fuera es cosa tuya: documentos del ordenador de la oficina, contratos escaneados y exportaciones descargadas. Guárdalos en un sitio de acceso restringido, nunca en un pendrive en el cajón. El resto es una rutina corta en el calendario del encargado.
Cada semana (15 minutos)
- Revisa los descuadres de caja y las devoluciones por empleado.
- Mira el registro de actividad para detectar cambios de precio, borrados o modificaciones raras.
- Comprueba que no quedan hojas de cumpleaños ni formularios en papel a la vista.
Cada mes
- Repasa la lista de usuarios: ¿sigue trabajando contigo todo el que tiene acceso?
- Comprueba que quien se dio de baja de tus emails ya no recibe campañas.
- Abre una exportación de prueba y verifica que está completa.
Cada año
- Actualiza el inventario de datos y los textos legales con tu asesor.
- Borra lo que ha superado su plazo de conservación.
- Repasa el plan de incidentes con todo el equipo.
Preguntas frecuentes
¿Las alergias de los niños son datos especialmente protegidos?
Sí. Para el RGPD, la información sobre alergias es un dato de salud, una categoría especial. Recógela solo para la fiesta concreta, enséñasela solo a quien la necesita y consulta con tu asesor legal cómo pedir el consentimiento.
¿Puedo guardar la tarjeta del cliente para cobrar el resto del cumpleaños?
No es buena idea guardarla tú. Cobra el resto por la tienda online o con el datáfono el día de la fiesta, para que el número de tarjeta no pase nunca por tu equipo.
¿Cuánto tiempo debo conservar las firmas de responsabilidad?
Depende del uso que les des y de los plazos legales que se apliquen a tu caso, así que fíjalo con un asesor. Lo importante es decidir un plazo, apuntarlo y cumplirlo.
¿Qué hago si se pierde una tablet del mostrador?
Cambia enseguida las contraseñas de quienes la usaban, revisa el registro de actividad y deja por escrito lo ocurrido. Si los datos de las familias pueden estar en riesgo, consulta con tu asesor si debes notificarlo a la autoridad.
Cómo te ayuda Uelta
Uelta reúne reservas, firmas, cumpleaños y caja en un solo sitio, así que ya no hacen falta listas paralelas. En seguridad y RGPD tienes copias de seguridad diarias, servidores en la UE con conexión cifrada, permisos por rol, registro de quién hizo cada cambio y enlace de baja en cada email de marketing. En los cumpleaños, las alergias se marcan con «!» junto al nombre y el detalle solo lo ven el centro y el organizador.
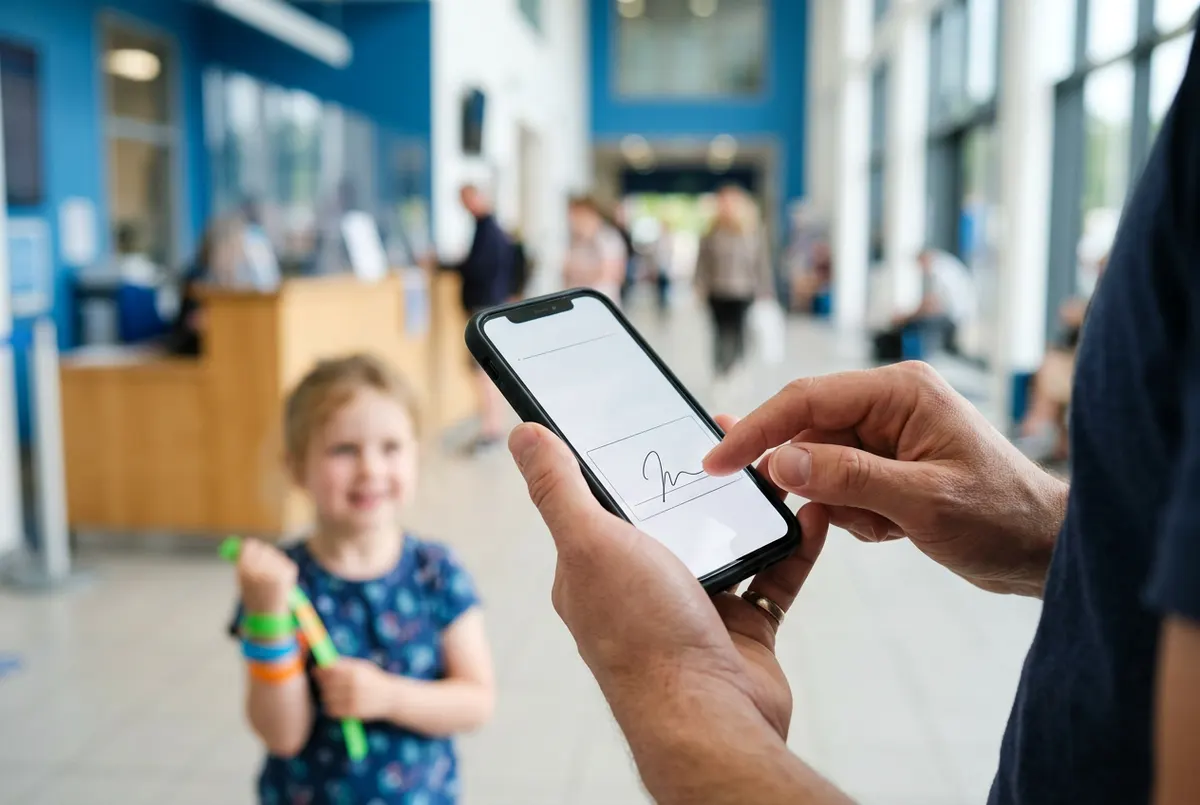
- Firmas digitales: cada firma queda con su versión, con copia en PDF por email y enlace para retirar el consentimiento.
- Pagos online: la tarjeta se introduce en la página de Redsys, nunca en Uelta.
- TPV y caja: cada empleado entra con su PIN y queda registrado quién hizo cada venta.
- Personal y RRHH: documentos de identidad, cuentas bancarias y sueldos cifrados, visibles solo para quien gestiona el personal.
Compruébalo con los datos de tu propio centro: empieza tu prueba gratis de 7 días.