Proteggere i dati dei clienti nel parco giochi
Proteggere i dati dei clienti nel tuo parco giochi significa sapere cosa conservi di ogni famiglia, limitare chi può vederlo, non toccare mai i numeri delle carte e controllare con regolarità backup e accessi. Non serve un reparto informatico. Servono un inventario dei dati, regole chiare per lo staff e una routine di controllo fissa.
Ogni giorno la reception di un parco giochi al coperto o di un trampoline park gestisce nomi di bambini, numeri di telefono, firme, allergie e pagamenti. Questa guida si concentra su ciò che puoi fare nella gestione quotidiana del centro.
Quali dati delle famiglie conservi (e quali sono di troppo)
Parti da un inventario onesto. Apri un foglio di calcolo e per ogni riga annota quale dato raccogli, dove è salvato, chi lo vede e a cosa serve. In un centro per bambini di solito compaiono:
- Contatti dell’adulto che prenota: nome, email e telefono.
- Dati dei minori: nome, età o data di nascita, a volte la taglia dei calzini.
- Allergie e intolleranze per le feste: sono dati sanitari e richiedono la massima attenzione.
- Documenti firmati: liberatoria, diritti d’immagine, autorizzazioni.
- Pagamenti: ricevute, rimborsi e chiusure di cassa.
- Dati dello staff: documento d’identità, IBAN, contratti, buste paga e timbrature.
Poi chiediti, riga per riga: mi serve davvero? Se chiedi la data di nascita completa ma usi solo l’età per assegnare l’area di gioco, chiedi l’età. Se tieni copie dei documenti dei genitori «per sicurezza», smetti. Un dato che non raccogli è un dato che non puoi perdere.
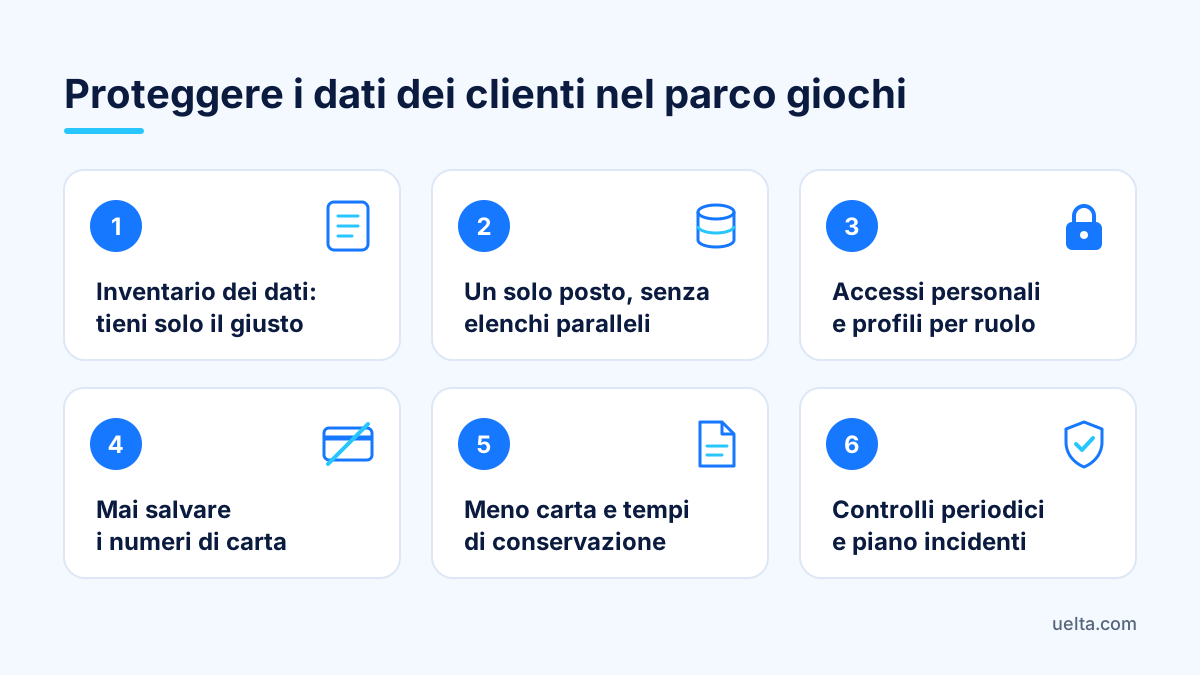
Come proteggere i dati dei clienti nel tuo parco giochi: 7 passi
- Un solo posto per i dati. Elimina gli elenchi paralleli su Excel, quaderni e gruppi WhatsApp. Se un dato sta in cinque posti, devi proteggerlo cinque volte.
- Informa quando raccogli. Ogni modulo di prenotazione o di liberatoria deve dire chi tratta i dati, per quale scopo e come esercitare i diritti. Fai rivedere il testo al tuo consulente legale.
- Consensi separati. Accettare il regolamento del parco non equivale ad accettare email promozionali o foto sui social. Chiedi ogni consenso a parte e registra chi ha accettato cosa e quando.
- Accessi personali. Ogni dipendente ha il suo utente o il suo PIN. Niente password condivise su un post-it attaccato alla cassa.
- Meno carta possibile. Il foglio della festa si stampa per la festa e si distrugge alla fine. Non resta nel vassoio della reception.
- Tempi di conservazione. Decidi per quanto tempo tieni ogni tipo di dato e cancellalo alla scadenza. I tempi precisi dipendono dal tuo caso: fissali con il tuo consulente.
- Un piano per gli incidenti. Mezza pagina su cosa fare se sparisce un tablet, un’email finisce al destinatario sbagliato o qualcuno accede dove non dovrebbe: chi avvisare, quali password cambiare, cosa annotare. Il GDPR prevede 72 ore per notificare alcune violazioni al Garante, quindi meglio essere pronti prima.
Accessi e permessi: chi vede cosa nel tuo centro
Molti problemi di dati nei centri ricreativi non nascono da attacchi sofisticati, ma da accessi distribuiti male. Un animatore in sala non ha bisogno dello storico acquisti dei clienti e chi sta in cassa non deve vedere le buste paga. Definisci tre o quattro profili e dai a ciascuno solo ciò che serve al suo lavoro:
- Reception e cassa: prenotazioni del giorno, incassi, controllo delle firme.
- Animatori: il foglio della loro festa, con nomi, taglie e allergie.
- Responsabile del centro: clienti, rimborsi, report e staff della sede.
- Direzione o commercialista: contratti, buste paga e dati del personale.
E tre regole fisse:
- Quando qualcuno lascia l’azienda, l’accesso si toglie il giorno stesso, non «quando c’è tempo».
- I tablet della reception e la cassa si bloccano appena ti allontani, anche solo per un minuto.
- Gli stagionali dell’estate o di Natale si controllano a fine stagione e si disattivano se non restano.
Pagamenti sicuri: non conservare mai i dati delle carte
La regola più importante è anche la più semplice: il tuo centro non deve vedere né salvare numeri di carta. Online, il cliente inserisce la carta nella pagina sicura del gateway di pagamento della tua banca, mai in un tuo modulo. In reception si incassa con il POS fisico.
Metti per iscritto cosa è vietato, perché in un sabato pieno succede, e con le migliori intenzioni:
- Prendere la carta al telefono «per bloccare la festa» e annotarla su un foglio.
- Ricevere su WhatsApp o via email foto di carte o ricevute con i dati completi.
- Rimborsare su un conto diverso da quello usato per pagare senza l’ok del responsabile.
Per le prenotazioni telefoniche, manda al cliente il link del tuo shop online e lascia che paghi da solo. E tieni d’occhio i rimborsi: se la stessa persona ne fa diversi di fila, vale la pena chiedere il perché.
Backup e controlli periodici
Un backup serve solo se sai che esiste e cosa recupera. Chiedi al fornitore del software ogni quanto fa le copie e dove sono i server, poi occupati di ciò che resta fuori: documenti sul computer dell’ufficio, contratti scansionati, esportazioni scaricate. Conservali in uno spazio ad accesso limitato, mai su una chiavetta nel cassetto. Il resto è una routine breve nell’agenda del responsabile.
Ogni settimana (15 minuti)
- Controlla le differenze di cassa e i rimborsi per dipendente.
- Scorri il registro delle attività alla ricerca di cambi di prezzo, cancellazioni o modifiche insolite.
- Verifica che non restino in giro fogli delle feste o moduli cartacei.
Ogni mese
- Rivedi l’elenco utenti: chi ha un accesso lavora ancora con te?
- Controlla che chi si è disiscritto non riceva più campagne.
- Apri un’esportazione di prova e verifica che sia completa.
Ogni anno
- Aggiorna l’inventario dei dati e le informative con il tuo consulente.
- Cancella ciò che ha superato il tempo di conservazione.
- Ripassa il piano per gli incidenti con tutto lo staff.
Domande frequenti
Le allergie dei bambini sono dati particolarmente protetti?
Sì. Per il GDPR un’informazione su un’allergia è un dato relativo alla salute, quindi una categoria particolare. Raccoglila solo per la festa specifica, mostrala solo a chi ne ha bisogno e verifica con il tuo consulente legale come chiedere il consenso.
Posso tenere la carta del cliente per incassare il saldo della festa?
Meglio non conservarla tu. Incassa il saldo tramite lo shop online o con il POS il giorno della festa, così il numero della carta non passa mai dal tuo staff.
Per quanto tempo devo conservare le liberatorie firmate?
Dipende dall’uso che ne fai e dai termini di legge applicabili al tuo caso, quindi stabiliscilo con un consulente. L’importante è scegliere un periodo, annotarlo e rispettarlo.
Cosa faccio se sparisce un tablet della reception?
Cambia subito le password di chi lo usava, controlla il registro delle attività e annota l’accaduto. Se i dati delle famiglie possono essere a rischio, chiedi al tuo consulente se devi notificarlo al Garante.
Come ti aiuta Uelta
Uelta riunisce prenotazioni, firme, feste e cassa in un solo posto, così non servono più elenchi paralleli. Su sicurezza e GDPR hai backup giornalieri, server nell’UE con connessione cifrata, permessi per ruolo, un registro di chi ha fatto ogni modifica e il link di disiscrizione in ogni email di marketing. Nelle feste, le allergie sono segnalate con un «!» accanto al nome e il dettaglio lo vedono solo il centro e l’organizzatore.
- Firme digitali: ogni firma è legata alla versione del documento, con copia PDF via email e link per revocare il consenso.
- Pagamenti online: la carta si inserisce nella pagina di Redsys, mai in Uelta.
- Cassa e POS: ogni dipendente entra con il suo PIN e ogni vendita indica chi l’ha fatta.
- Personale e HR: documenti d’identità, conti bancari e stipendi cifrati, visibili solo a chi gestisce il personale.
Provalo con i dati del tuo centro: inizia la prova gratis di 7 giorni.