Protéger les données clients d’un parc de loisirs
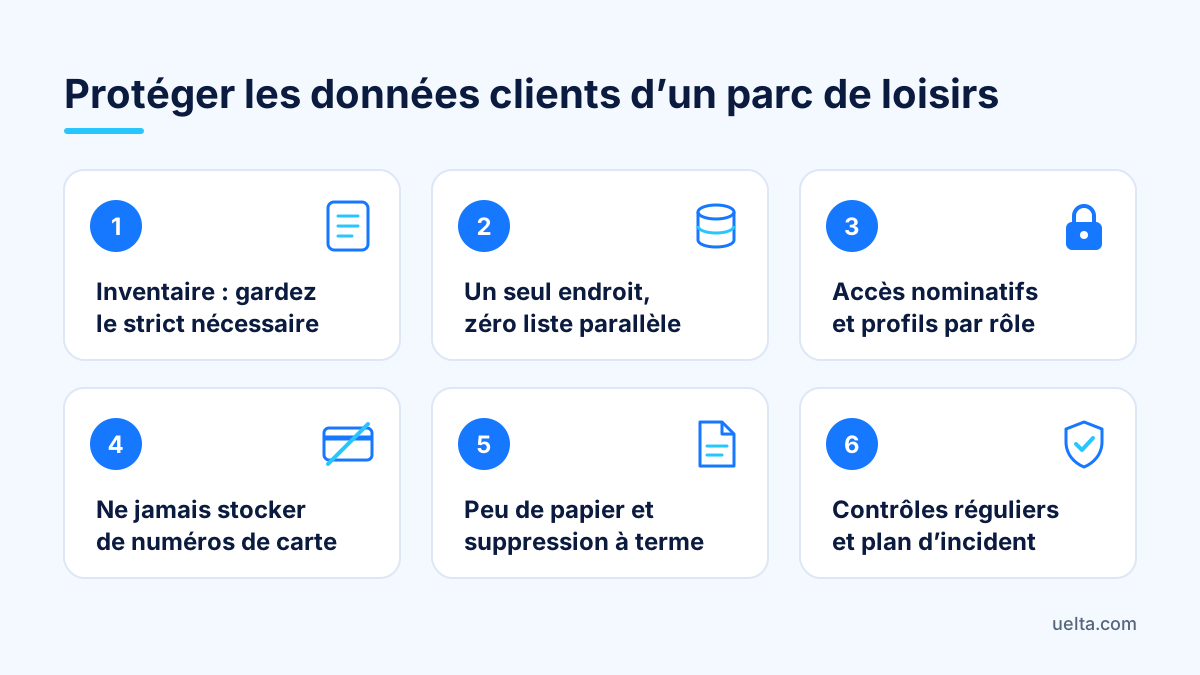
Protéger les données clients de votre parc de loisirs, c’est savoir ce que vous conservez sur chaque famille, limiter qui peut le consulter, ne jamais manipuler de numéros de carte et contrôler régulièrement sauvegardes et accès. Inutile d’avoir un service informatique. Il vous faut un inventaire des données, des règles claires pour l’équipe et une routine de contrôle fixe.
Chaque jour, l’accueil d’une aire de jeux couverte ou d’un trampoline park voit passer des prénoms d’enfants, des numéros de téléphone, des signatures, des allergies et des paiements. Ce guide porte sur ce que vous pouvez faire au quotidien dans le centre.
Quelles données des familles vous conservez (et lesquelles sont de trop)
Commencez par un inventaire honnête. Dans un tableau, notez pour chaque ligne la donnée collectée, où elle est stockée, qui la voit et à quoi elle sert. Dans un centre de loisirs pour enfants, on retrouve en général :
- Les coordonnées de l’adulte qui réserve : nom, e-mail, téléphone.
- Les données des mineurs : prénom, âge ou date de naissance, parfois pointure de chaussettes.
- Les allergies et intolérances pour les anniversaires : ce sont des données de santé, à traiter avec le plus grand soin.
- Les documents signés : décharge, droit à l’image, autorisations.
- Les paiements : justificatifs, remboursements, clôtures de caisse.
- Les données du personnel : pièce d’identité, RIB, contrats, bulletins de paie et pointages.
Posez-vous ensuite une question pour chaque ligne : en ai-je vraiment besoin ? Si vous demandez la date de naissance complète alors que seul l’âge sert à orienter l’enfant vers une zone, demandez l’âge. Si vous gardez des copies de pièces d’identité des parents « au cas où », arrêtez. Une donnée jamais collectée ne peut pas fuiter.
Comment protéger les données clients d’un parc de loisirs : 7 étapes
- Un seul endroit pour les données. Supprimez les listes parallèles sur tableur, carnet ou groupe WhatsApp. Une donnée présente à cinq endroits doit être protégée cinq fois.
- Informer dès la collecte. Chaque formulaire de réservation ou de décharge doit indiquer qui traite les données, dans quel but et comment exercer ses droits. Faites relire le texte par votre conseiller juridique.
- Des consentements distincts. Accepter le règlement du parc, ce n’est pas accepter des e-mails commerciaux ou des photos sur les réseaux. Demandez chaque accord séparément et gardez une trace de qui a accepté quoi, et quand.
- Des accès nominatifs. Chaque salarié a son identifiant ou son code PIN. Pas de mot de passe partagé sur un post-it collé à la caisse.
- Le moins de papier possible. La fiche de l’anniversaire est imprimée pour la fête puis détruite. Elle ne reste pas dans le bac de l’accueil.
- Des durées de conservation. Fixez combien de temps vous gardez chaque type de donnée et supprimez-la à l’échéance. Les durées exactes dépendent de votre situation : validez-les avec votre conseiller.
- Un plan en cas d’incident. Une demi-page sur la marche à suivre si une tablette disparaît, si un e-mail part au mauvais destinataire ou si quelqu’un accède à ce qu’il ne devrait pas : qui prévenir, quels mots de passe changer, quoi consigner. Le RGPD impose 72 heures pour notifier certaines violations à la CNIL : mieux vaut être prêt avant.
Accès et droits : qui voit quoi dans votre centre
La plupart des incidents de données dans les centres de loisirs viennent moins d’attaques sophistiquées que d’accès mal répartis. Un animateur de salle n’a pas besoin de l’historique d’achat des clients, et la personne en caisse n’a pas à voir les bulletins de paie. Définissez trois ou quatre profils et donnez à chacun le strict nécessaire :
- Accueil et caisse : réservations du jour, encaissements, vérification des signatures.
- Animateurs : la fiche de leur anniversaire, avec prénoms, pointures et allergies.
- Responsable de site : clients, remboursements, rapports et équipe du centre.
- Direction ou cabinet comptable : contrats, paie et données sociales.
Et trois règles fixes :
- Quand quelqu’un quitte l’entreprise, son accès est supprimé le jour même, pas « quand on aura le temps ».
- Les tablettes de l’accueil et la caisse se verrouillent dès qu’on s’en éloigne, même une minute.
- Les renforts d’été ou de Noël sont passés en revue en fin de saison et supprimés s’ils ne restent pas.
Paiements sécurisés : ne conservez jamais de données de carte
La règle la plus importante est aussi la plus simple : votre centre ne doit ni voir ni stocker de numéros de carte. En ligne, le client saisit sa carte sur la page sécurisée de la passerelle de paiement de votre banque, jamais dans un formulaire à vous. À l’accueil, on encaisse avec le terminal de paiement.
Écrivez noir sur blanc ce qui est interdit, car un samedi chargé, cela arrive avec les meilleures intentions :
- Prendre la carte par téléphone « pour bloquer l’anniversaire » et la noter sur un papier.
- Accepter par WhatsApp ou par e-mail des photos de cartes ou des justificatifs complets.
- Rembourser sur un autre compte que celui du paiement initial sans l’accord du responsable.
Pour une réservation par téléphone, envoyez le lien de votre boutique en ligne et laissez le client payer lui-même. Surveillez aussi les remboursements : plusieurs d’affilée par la même personne méritent une explication.
Sauvegardes et contrôles réguliers
Une sauvegarde n’est utile que si vous savez qu’elle existe et ce qu’elle permet de restaurer. Demandez à votre éditeur de logiciel à quelle fréquence il sauvegarde et où se trouvent ses serveurs, puis occupez-vous de ce qui reste en dehors : documents sur l’ordinateur du bureau, contrats scannés, exports téléchargés. Rangez-les dans un espace à accès restreint, jamais sur une clé USB dans un tiroir. Le reste tient en une routine courte dans l’agenda du responsable.
Chaque semaine (15 minutes)
- Contrôlez les écarts de caisse et les remboursements par salarié.
- Parcourez le journal d’activité à la recherche de changements de prix, suppressions ou modifications inhabituelles.
- Vérifiez qu’aucune fiche d’anniversaire ni formulaire papier ne traîne.
Chaque mois
- Relisez la liste des utilisateurs : tous ceux qui ont un accès travaillent-ils encore chez vous ?
- Vérifiez que les personnes désinscrites ne reçoivent plus de campagnes.
- Ouvrez un export test et contrôlez qu’il est complet.
Chaque année
- Mettez à jour l’inventaire et les mentions d’information avec votre conseiller.
- Supprimez ce qui a dépassé sa durée de conservation.
- Revoyez le plan d’incident avec toute l’équipe.
Questions fréquentes
Les allergies des enfants sont-elles des données particulièrement protégées ?
Oui. Au sens du RGPD, une information sur une allergie est une donnée de santé, donc une catégorie particulière. Collectez-la uniquement pour la fête concernée, montrez-la seulement à ceux qui en ont besoin et voyez avec votre conseiller juridique comment recueillir le consentement.
Puis-je garder la carte du client pour encaisser le solde de l’anniversaire ?
Mieux vaut ne pas la conserver vous-même. Encaissez le solde via votre boutique en ligne ou avec le terminal le jour J, pour que le numéro de carte ne passe jamais par votre équipe.
Combien de temps conserver les décharges signées ?
Cela dépend de leur usage et des délais légaux applicables à votre cas : fixez-le avec un conseiller. L’essentiel est de choisir une durée, de la noter et de la respecter.
Que faire si une tablette de l’accueil disparaît ?
Changez immédiatement les mots de passe des personnes qui l’utilisaient, consultez le journal d’activité et consignez l’incident. Si les données des familles peuvent être exposées, demandez à votre conseiller s’il faut le notifier à la CNIL.
Comment Uelta vous aide
Uelta réunit réservations, signatures, anniversaires et caisse au même endroit : plus besoin de listes parallèles. Côté sécurité et RGPD, vous disposez de sauvegardes quotidiennes, de serveurs dans l’UE avec connexion chiffrée, de droits par rôle, d’un journal indiquant qui a fait chaque modification et d’un lien de désinscription dans chaque e-mail marketing. Pour les anniversaires, les allergies sont signalées par un « ! » à côté du prénom et le détail n’est visible que par le centre et l’organisateur.
- Signatures électroniques : chaque signature est liée à la version du document, avec copie PDF par e-mail et lien pour retirer le consentement.
- Paiements en ligne : la carte est saisie sur la page Redsys, jamais dans Uelta.
- Caisse : chaque salarié se connecte avec son code PIN et chaque vente indique qui l’a réalisée.
- Personnel et RH : pièces d’identité, coordonnées bancaires et salaires chiffrés, visibles uniquement par la personne qui gère le personnel.
Vérifiez-le avec les données de votre propre centre : commencez votre essai gratuit de 7 jours.