Sicurezza software di prenotazione: cosa chiedere
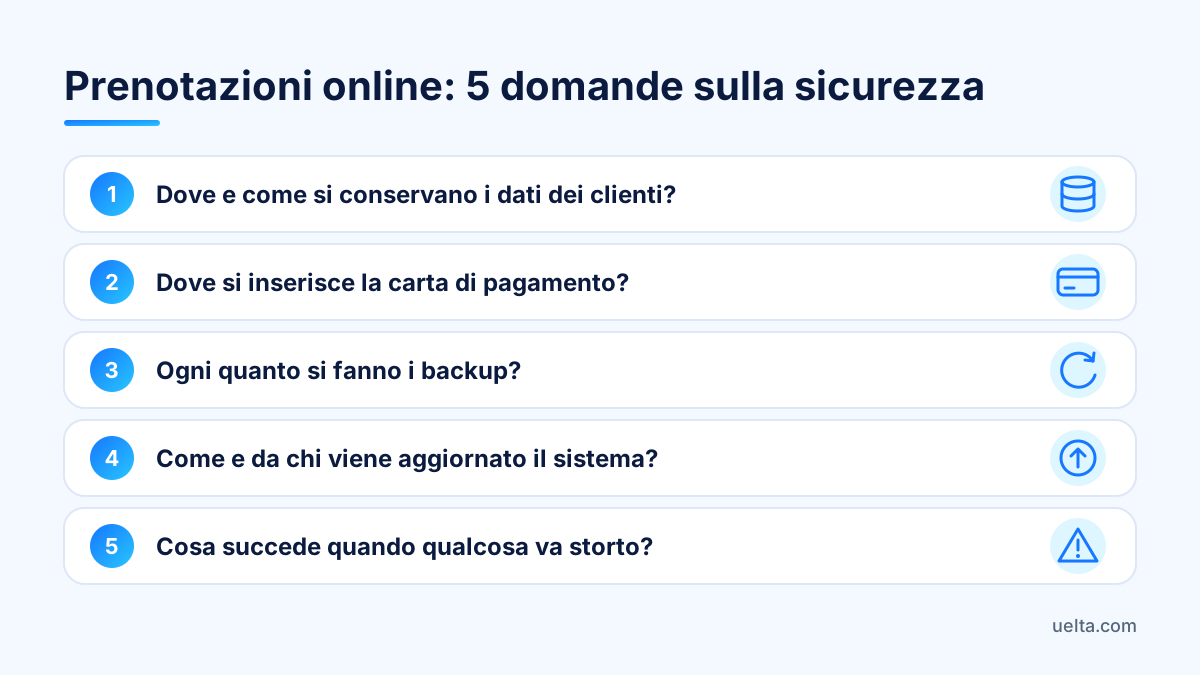
La sicurezza del software di prenotazione si verifica con cinque domande al fornitore: dove e come vengono conservati i dati dei clienti, dove si inserisce la carta di pagamento, ogni quanto si fanno i backup, come si aggiorna il sistema e cosa succede quando qualcosa va storto. Se le risposte sono precise e il fornitore te le mostra nel pannello, sei sulla strada giusta.
Quali dati conserva il tuo centro e perché conta la sicurezza del software di prenotazione
Un trampoline park, un parco giochi al coperto o una palestra di arrampicata non vende solo ingressi. Col tempo, quasi tutte le informazioni delicate finiscono nello stesso sistema:
- Nomi, email e telefoni delle famiglie.
- Dati dei minori e firma del genitore sulla liberatoria.
- Allergie annotate per la merenda di una festa.
- Storico degli acquisti, carnet e punti fedeltà.
- Dati del personale: documenti d’identità, IBAN, buste paga e timbrature.
I dati dei minori e le allergie, che sono dati sanitari, sono i più delicati. Se un ex animatore conserva l’accesso, o il foglio di una festa gira su un canale che non controlli, il danno non è tecnico: è la fiducia delle famiglie. Per questo queste domande vanno fatte prima di firmare, non dopo il primo spavento.
Dati dei clienti: dove si trovano e chi li vede
Queste domande distinguono una risposta seria da un generico «tranquillo, è tutto sicuro»:
- In quale paese sono i server? Per un centro nell’Unione europea, dati ospitati nell’UE semplificano molto l’adeguamento al GDPR.
- La connessione è cifrata? Il pannello di gestione e il negozio online, sempre.
- Ci sono permessi per ruolo? Chi sta alla reception non deve vedere le buste paga e un animatore non deve esportare l’elenco clienti.
- Esiste un registro delle attività? Se qualcuno cancella una prenotazione o cambia un prezzo, devi poter sapere chi e quando.
- Come si gestiscono consensi e disiscrizioni? Ogni email di marketing con il suo link di disiscrizione, ogni firma con la versione del documento e un modo per revocare il consenso.
- Se c’è un assistente IA, con quali dati risponde? Dovrebbe usare le informazioni del tuo centro (orari, regole, posti liberi) e passare a una persona ciò che non sa.
- Cosa succede ai tuoi dati se te ne vai? Per quanto restano, come chiedi un’esportazione, quando vengono cancellati.
Non accontentarti di una risposta a voce: chiedi di vedere in una demo come si crea un ruolo, dove si trova il registro delle attività e come si esporta un elenco. Per gli aspetti legali (dati dei minori, nomina a responsabile del trattamento, tempi di conservazione) verifica il tuo caso con un consulente legale.
Pagamenti online: chi tocca la carta e chi riceve i soldi
Ci sono due domande diverse che molti gestori confondono: dove si digita il numero della carta e su quale conto arrivano i soldi.
- Dove si inserisce la carta. La soluzione più prudente è che il cliente la digiti sulla pagina del gateway di pagamento, non in un modulo del software di prenotazione. Così il software non vede e non conserva i numeri di carta.
- Dove arriva l’incasso. Con un POS virtuale della tua banca i soldi arrivano direttamente a te. Se c’è un intermediario, chiedi per iscritto tempi di accredito e commissioni.
- Quando si conferma la prenotazione. Solo quando il gateway comunica il pagamento; altrimenti un pagamento abbandonato può bloccare posti in una sessione piena.
- Se esiste una modalità di prova. Acquisti di prova che non contano come vendite ti permettono di controllare tutto prima dei clienti veri.
- Tracciabilità in cassa. Un PIN per ogni dipendente, per sapere chi ha incassato, applicato uno sconto o fatto un rimborso.
Scena tipica: sabato, la sessione delle 17 è piena e un genitore giura di aver pagato ma non ha la conferma. Se il sistema conferma solo dopo l’avviso del gateway, controlli lo stato del pagamento e decidi sui fatti, non sotto la pressione della fila. Per vedere come funziona con un POS virtuale Redsys, trovi i dettagli in pagamenti online.
Backup, aggiornamenti e incidenti
Backup
Chiedi con che frequenza si fanno, se sono automatici, per quanto tempo si conservano e se il fornitore ha provato davvero a ripristinarli. Un centro che vende ogni giorno ha bisogno di backup almeno giornalieri: perdere le prenotazioni di un pomeriggio di feste è già un problema serio.
Aggiornamenti
Verifica se il software funziona nel browser o va installato su ogni tablet e computer, chi applica gli aggiornamenti e se vieni avvisato dei cambiamenti che toccano il tuo lavoro. Un programma installato che nessuno aggiorna è un rischio che passa spesso inosservato.
Incidenti
Fatti mettere per iscritto il canale di assistenza, gli orari reali di supporto e come verresti avvisato di un problema che riguarda i tuoi dati. Orari chiari valgono più di una disponibilità impossibile. Come titolare del trattamento, hai obblighi di notifica tuoi secondo il GDPR; il tuo consulente legale ti dirà come si combinano con il contratto del fornitore.
Tieni pronto anche un piano B: se salta la connessione del centro, incassa con il POS fisico, annota gli arrivi e registra tutto nel sistema quando torna la rete.
Checklist di sicurezza per il tuo centro
Il fornitore copre metà della sicurezza; l’altra metà dipende da come lavora il tuo team.
- Un account per persona, mai utenti condivisi tipo «reception1».
- Togli l’accesso il giorno stesso in cui qualcuno lascia il centro, stagionali compresi.
- Permessi minimi: ogni ruolo vede solo ciò che serve al suo turno.
- Password uniche, mai su un post-it accanto alla cassa.
- I fogli delle feste stampati con le allergie si ritirano e si distruggono a fine festa.
- Blocca la cassa ogni volta che ti allontani, anche per un minuto.
- Una volta al mese controlla il registro delle attività e chi ha esportato dati.
- Chiedi o scarica regolarmente un’esportazione dei dati più importanti.
Errori frequenti: mandare elenchi clienti su WhatsApp, salvare esportazioni su una chiavetta che si perde, lasciare l’accesso alla vecchia agenzia del sito e usare la stessa password per l’email del centro e per il pannello delle prenotazioni.
Domande frequenti
Cosa devo chiedere sulla sicurezza prima di scegliere un software di prenotazione?
L’essenziale: dove sono i server, se ci sono permessi per ruolo e un registro delle attività, dove si inserisce la carta, ogni quanto si fanno i backup e quale canale di assistenza usare in caso di incidente.
È sicuro far pagare online i clienti al momento della prenotazione?
Sì, se la carta si inserisce sulla pagina del gateway di pagamento e non nel software, e se la prenotazione si conferma solo dopo l’avviso di pagamento.
Devo nominare il fornitore del software responsabile del trattamento?
Di solito sì: se il fornitore tratta i dati dei tuoi clienti per tuo conto, il GDPR prevede un contratto che regoli quel trattamento. Verifica con il tuo consulente legale cosa deve contenere nel tuo caso.
Cosa succede ai dati dei miei clienti se cambio software?
Dipende dal fornitore. Prima di firmare chiedi per quanto tempo li conserva dopo la disdetta, come ottenere un’esportazione e quando vengono cancellati definitivamente.
Come ti aiuta Uelta
Uelta ospita i dati su server nell’Unione europea con connessione cifrata, fa un backup automatico ogni giorno e offre permessi per ruolo e un registro di chi ha fatto ogni modifica. Documenti d’identità, IBAN e stipendi del personale sono conservati cifrati. Trovi tutto riassunto in Sicurezza e GDPR.
- Con il tuo POS virtuale Redsys, la carta si inserisce sulla pagina di Redsys, mai in Uelta; i soldi arrivano direttamente sul tuo conto e la prenotazione si conferma quando Redsys comunica il pagamento. Prima di incassare davvero, provi tutto in modalità test. Dettagli in pagamenti online.
- Le firme digitali registrano quale versione ha firmato ogni persona, inviano una copia in PDF e includono un link per revocare il consenso.
- In cassa ogni dipendente entra con il suo PIN e ogni vendita mostra chi l’ha fatta.
- Ogni email di marketing ha il suo link di disiscrizione e le timbrature non si riscrivono: ogni correzione registra chi, quando e perché.
- Funziona nel browser senza installare nulla; l’assistenza si chiede con un ticket dal pannello e risponde via email. Se disdici, i tuoi dati restano 30 giorni e puoi chiedere un’esportazione prima che vengano cancellati.
Uelta costa 99 € al mese + IVA, senza vincoli. Verificalo con i tuoi dati: inizia la prova gratuita di 7 giorni.