Sécurité du logiciel de réservation : que demander
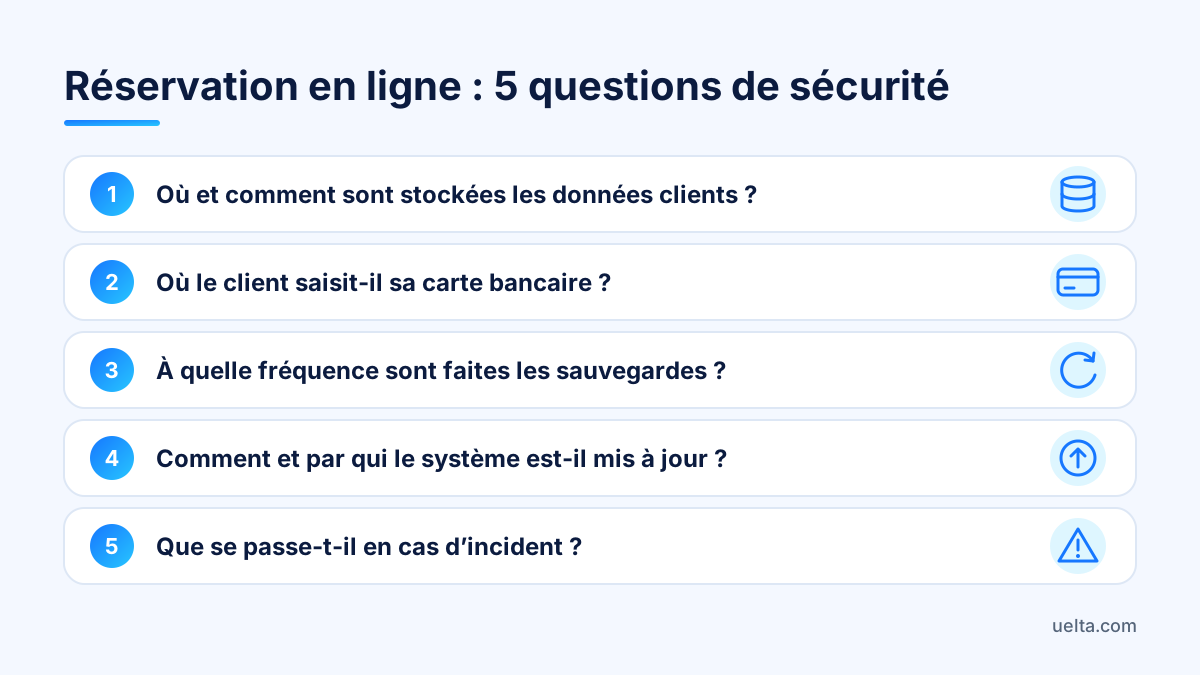
La sécurité d’un logiciel de réservation se vérifie avec cinq questions au fournisseur : où et comment sont stockées les données de vos clients, où est saisie la carte bancaire, à quelle fréquence sont faites les sauvegardes, comment le système est mis à jour et ce qui se passe en cas d’incident. Si les réponses sont précises et visibles dans l’interface, c’est bon signe.
Ce que votre centre stocke et pourquoi la sécurité du logiciel de réservation compte
Un trampoline park, une aire de jeux couverte ou une salle d’escalade ne vend pas seulement des entrées. Avec le temps, presque toutes les informations sensibles se retrouvent dans le même outil :
- Noms, e-mails et téléphones des familles.
- Données des mineurs et signature du parent sur la décharge de responsabilité.
- Allergies notées pour le goûter d’un anniversaire.
- Historique d’achats, cartes multi-entrées et points de fidélité.
- Données du personnel : pièces d’identité, coordonnées bancaires, fiches de paie et pointages.
Les données des mineurs et les allergies, qui relèvent des données de santé, sont les plus sensibles. Si un ancien animateur garde son accès, ou si la feuille d’un anniversaire circule sur un canal que vous ne maîtrisez pas, le dommage n’est pas technique : c’est la confiance des familles. Ces questions se posent donc avant de signer, pas après la première alerte.
Données clients : où elles sont et qui les voit
Voici les questions qui distinguent une réponse sérieuse d’un simple « tout est sécurisé » :
- Dans quel pays sont les serveurs ? Pour un centre situé dans l’Union européenne, un hébergement dans l’UE simplifie nettement la mise en conformité avec le RGPD.
- La connexion est-elle chiffrée ? L’interface de gestion comme la boutique en ligne, toujours.
- Y a-t-il des droits par rôle ? L’accueil n’a pas besoin de voir les fiches de paie, un animateur n’a pas à exporter le fichier clients.
- Existe-t-il un journal d’activité ? Si quelqu’un supprime une réservation ou modifie un prix, vous devez savoir qui et quand.
- Comment sont gérés consentements et désinscriptions ? Chaque e-mail marketing avec son lien de désinscription, chaque signature avec sa version de document et un moyen de retirer le consentement.
- S’il y a un assistant IA, avec quelles données répond-il ? Il doit s’appuyer sur les informations de votre centre (horaires, règles, places libres) et transmettre à une personne ce qu’il ne sait pas.
- Que deviennent vos données si vous partez ? Durée de conservation, procédure d’export, date de suppression.
Ne vous contentez pas d’une réponse orale : demandez à voir, pendant une démonstration, comment on crée un rôle, où se trouve le journal d’activité et comment on exporte une liste. Pour l’aspect juridique (données des mineurs, contrat de sous-traitance, durées de conservation), faites vérifier votre cas par un conseiller juridique.
Paiements en ligne : qui touche la carte et qui reçoit l’argent
Deux questions sont souvent confondues : où le numéro de carte est saisi et sur quel compte arrive l’argent.
- Où la carte est saisie. Le plus prudent est que le client la tape sur la page de la passerelle de paiement, pas dans un formulaire du logiciel de réservation. Le logiciel ne voit et ne stocke alors aucun numéro de carte.
- Où arrive l’encaissement. Avec un terminal de paiement virtuel de votre banque, l’argent arrive directement chez vous. S’il y a un intermédiaire, demandez par écrit les délais de versement et les frais.
- Quand la réservation est confirmée. Seulement quand la passerelle notifie le paiement ; sinon, un paiement abandonné peut bloquer des places sur une session complète.
- S’il existe un mode test. Des achats de test qui ne comptent pas comme ventes permettent de tout vérifier avant les vrais clients.
- Traçabilité à l’accueil. Un code PIN par employé en caisse, pour savoir qui a encaissé, accordé une remise ou remboursé.
Situation classique : samedi, la session de 17 h est complète et un parent affirme avoir payé sans avoir reçu de confirmation. Si le système ne confirme qu’à réception de l’avis de la passerelle, vous consultez le statut du paiement et décidez sur des faits, pas sous la pression de la file. Pour le fonctionnement avec un terminal virtuel Redsys, consultez les paiements en ligne.
Sauvegardes, mises à jour et incidents
Sauvegardes
Demandez leur fréquence, si elles sont automatiques, combien de temps elles sont conservées et si le fournisseur a déjà testé une restauration. Un centre qui vend tous les jours a besoin de sauvegardes au moins quotidiennes : perdre les réservations d’un après-midi d’anniversaires est déjà un vrai problème.
Mises à jour
Vérifiez si le logiciel fonctionne dans le navigateur ou doit être installé sur chaque tablette et ordinateur, qui applique les mises à jour et si vous êtes prévenu des changements qui touchent votre organisation. Un logiciel installé que personne ne met à jour est un risque qui passe souvent inaperçu.
Incidents
Obtenez par écrit le canal de support, les horaires réels d’assistance et la façon dont vous seriez prévenu d’un problème touchant vos données. Des horaires clairs valent mieux qu’une disponibilité impossible. En tant que responsable de traitement, vous avez vos propres obligations de notification au titre du RGPD ; votre conseiller juridique vous dira comment elles s’articulent avec le contrat du fournisseur.
Prévoyez aussi votre plan B : en cas de coupure internet, encaissez au TPE physique, notez les arrivées et saisissez tout dans le système au retour de la connexion.
Check-list sécurité pour votre propre centre
Le fournisseur assure la moitié de la sécurité ; l’autre moitié dépend des habitudes de votre équipe.
- Un compte par personne, jamais d’identifiant partagé du type « accueil1 ».
- Supprimez l’accès le jour même où quelqu’un quitte le centre, saisonniers compris.
- Droits minimaux : chaque rôle ne voit que ce qui sert à son poste.
- Mots de passe uniques, jamais sur un post-it près de la caisse.
- Les feuilles d’anniversaire imprimées avec les allergies sont récupérées et détruites après la fête.
- Verrouillez la caisse dès que vous quittez l’accueil, même une minute.
- Une fois par mois, consultez le journal d’activité et la liste des exports.
- Demandez ou téléchargez régulièrement un export de vos données essentielles.
Erreurs fréquentes : envoyer des listes de clients par WhatsApp, stocker des exports sur une clé USB qui se perd, laisser l’ancienne agence web avec un accès, utiliser le même mot de passe pour la messagerie du centre et le logiciel de réservation.
Questions fréquentes
Que demander sur la sécurité avant de choisir un logiciel de réservation ?
L’essentiel : où sont les serveurs, s’il existe des droits par rôle et un journal d’activité, où la carte est saisie, à quelle fréquence sont faites les sauvegardes et quel canal de support utiliser en cas d’incident.
Est-il sûr de faire payer les clients en ligne à la réservation ?
Oui, si la carte est saisie sur la page de la passerelle de paiement et non dans le logiciel, et si la réservation n’est confirmée qu’après l’avis de paiement.
Faut-il un contrat de sous-traitance avec l’éditeur du logiciel de réservation ?
En général oui : si l’éditeur traite les données de vos clients pour votre compte, le RGPD prévoit un contrat encadrant ce traitement. Vérifiez avec votre conseiller juridique ce qu’il doit contenir dans votre cas.
Que deviennent les données de mes clients si je change de logiciel ?
Cela dépend du fournisseur. Avant de signer, demandez combien de temps il les conserve après la résiliation, comment obtenir un export et quand elles sont supprimées définitivement.
Comment Uelta vous aide
Uelta héberge les données sur des serveurs situés dans l’Union européenne avec une connexion chiffrée, réalise une sauvegarde automatique chaque jour et propose des droits par rôle ainsi qu’un journal indiquant qui a fait chaque modification. Pièces d’identité, coordonnées bancaires et salaires du personnel sont stockés chiffrés. Tout est résumé sur la page Sécurité et RGPD.
- Avec votre terminal virtuel Redsys, la carte est saisie sur la page de Redsys, jamais dans Uelta ; l’argent arrive directement sur votre compte et la réservation est confirmée quand Redsys notifie le paiement. Avant d’encaisser pour de vrai, vous testez en mode test. Détails dans les paiements en ligne.
- Les signatures électroniques enregistrent la version signée par chacun, envoient une copie PDF et incluent un lien pour retirer le consentement.
- En caisse, chaque employé se connecte avec son code PIN et chaque vente indique qui l’a faite.
- Chaque e-mail marketing contient son lien de désinscription et les pointages ne sont jamais réécrits : chaque correction garde qui, quand et pourquoi.
- Tout fonctionne dans le navigateur, sans installation ; le support se contacte par ticket depuis l’interface et répond par e-mail. Si vous résiliez, vos données sont conservées 30 jours et vous pouvez demander un export avant leur suppression.
Uelta coûte 99 € par mois + TVA, sans engagement. Vérifiez par vous-même avec vos données : commencez votre essai gratuit de 7 jours.